Взлом BitLocker на Windows 11
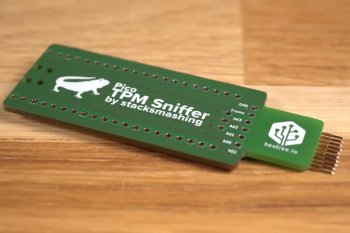
 Согласно недавним сообщениям, BitLocker, встроенный в Windows 11, был взломан всего за 5 минут даже на обновлённых системах. Это вызвало значительное беспокойство среди пользователей, стремящихся защитить свои данные.